 AIHR
核心结论
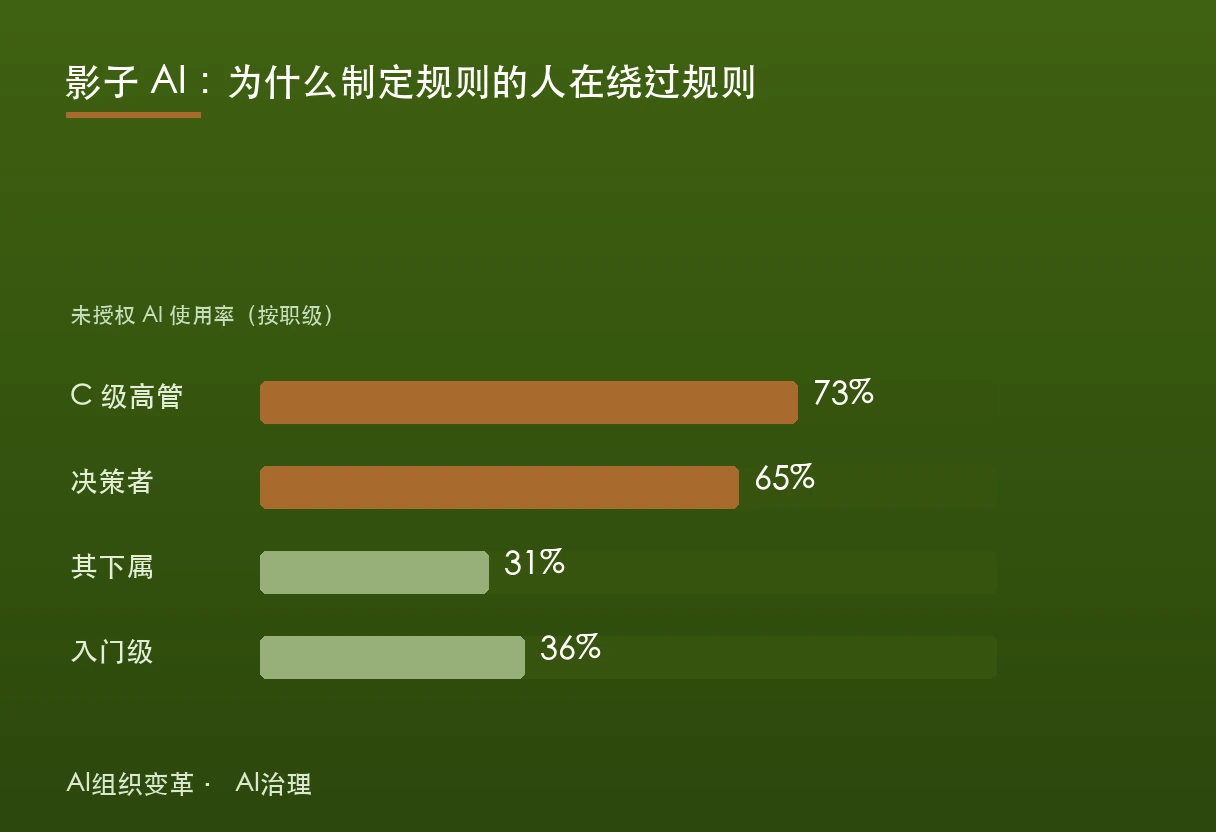
影子 AI(shadow AI 或 BYOAI)指员工使用雇主未批准、未接入治理体系的 AI 工具。TrustedTech 与 Censuswide 于 2026 年 3 月对 2,001 名英美员工的调研显示,未授权 AI 的使用率随职级单调上升:决策者 65%,其下属 31%,C 级达 73%,入门级 36%。动机不是工具偏好,24% 担心组织看到自己的 AI 使用频率会影响职业,23% 担心使用 AI 引发对其能力的质疑。当组织把「用 AI」记进个人风险账却不进绩效账,绕过被记录的通道就是理性选择。禁令的失效顺序同样印证这一点:若公司禁用,37% 的决策者表示仍会使用,其下属只有 19%。
关键数据
- TrustedTech 与 Censuswide(2026-03,2,001 名英美员工):决策者使用未授权 AI 工具的比例 65%,其下属 31%;C 级 73%,入门级 36%。若公司禁用,37% 的决策者表示仍会使用(下属 19%)。口径提示:报告中的 48% 整体使用率系样本在决策者与非决策者间均分所致,按真实职级结构加权更接近 31%;层级差异才是稳健发现。该报告由 Microsoft 授权经销商发布,结论指向其 Copilot 就绪度服务线,引用时应作利益披露。
- 绕开的动机(同一调研):29% 受限于已批准工具的可及性,28% 认为未授权工具更高效,24% 担心组织看到自己的 AI 使用频率会影响职业,23% 担心 AI 使用引发对其能力的质疑,23% 担心被上级监控。56% 的决策者表示担心影子 AI,42% 认为雇主正在监控其 AI 使用。
- Okta 委托 Apprize360(2026,292 名高管 + 492 名知识工作者,7 国):90% 高管对组织的 AI 工具可见性有信心,95% 相信员工负责任地使用 AI,而 52% 员工承认未经审批使用 AI;58% 高管称过去一年经历过 AI 相关安全事件或险情。
- 数据边界(同一调研):未授权 AI 使用者中,54% 分享过内部消息与邮件,45% 分享过 HR 相关信息,39% 分享过公司机密文档。仅 34% 的组织对智能体劳动力施加与人类劳动力同等的安全控制。
- WalkMe《State of Digital Adoption 2026》(3,750 人,14 国,1,000 人以上企业):45% 员工过去 30 天使用过未授权 AI 产品,36% 曾用其处理机密数据;78% 高管希望对影子 AI 进行纪律处分,而仅 21% 员工称曾被告知过 AI 政策,34% 不知道公司批准了哪些工具;62% 高管认为相比 AI 用得不够,影子 AI 的风险被高估了。
影子 AI 这个词在安全行业里用了三年,主流叙事一直没变:年轻员工绕过 IT,把公司数据喂进个人账户,风险在组织末梢。相应的治理动作也就固定下来,收紧权限、加强监控、发通知、写进员工手册。这套动作建立在一条从未被检验的假设上,假设违规行为集中在权力最小、知情最少的那一层。
2026 年的几份调研同时指向相反的结论。TrustedTech 与 Censuswide 在 3 月 19 日至 24 日调研了 2,001 名英国与美国的全职及兼职员工,决策者使用未授权 AI 工具的比例是 65%,他们管理的下属是 31%。到 C 级,这个数字是 73%。入门级员工是 36%。使用率不是在某个层级出现拐点,而是从下到上单调递增。Okta 委托 Apprize360 的调研里,52% 的知识工作者承认未经审批使用 AI 工具,多数通过个人账户。WalkMe 覆盖 14 个国家、3,750 名高管与员工的调研里,45% 的人在过去 30 天用过未批准 AI 产品,36% 曾用它处理过机密数据。
先说清一个数。TrustedTech 报告里那个 48% 的整体使用率不宜直接引用。该调研的样本在决策者与非决策者之间均分,而真实组织的职级结构远不是对半开,按实际结构加权后整体率会落到 31% 附近。层级之间的差距是可以站住的发现,整体数字是抽样结构的产物。另外,这份报告由一家 Microsoft 授权经销商发布,其业务包含 Copilot 就绪度评估,报告结论自然指向扩大官方许可,引用时这个立场需要一并说明。
一、被记录本身就是成本
把注意力从「谁在用」移到「为什么绕开」,问题的性质就变了。TrustedTech 让决策者给自己使用未授权工具的理由排序,排在最前面的两项是工具属性:29% 说已批准的工具够不着,28% 说未授权工具更好用。这两项加起来,解释不了 65% 与 31% 之间那一倍的差距。
真正把差距撑开的是后面三项。24% 的决策者担心组织会看到自己使用 AI 的频率,并认为这会影响职业发展;23% 担心 AI 使用量上升会引发对自己能力的质疑;23% 担心被上级监控。这三项指向同一个东西,不是工具,是记录。企业版 AI 工具会把每一次查询挂在个人名下,形成一条可审计、可统计、可回溯的使用轨迹;个人消费级账户不会。对专业能力依赖外界评价的管理者来说,走官方通道意味着把自己的 AI 依赖度变成一份随时可以被调出来的档案。
同一份调研里有两处数字把这个心理托得更清楚。56% 的决策者表示担心组织内的影子 AI,他们管理的下属里只有 31% 担心;42% 的决策者认为雇主正在监控自己的 AI 使用情况,下属里持这一看法的只有 23%。也就是说,这批人既最清楚风险,也最确信自己处在监控之下,然后继续用。
二、禁令先删掉的是可见性
面对这组数据,最自然的反应是加大执行力度。问题是,执行力度的作用点在行为之前先作用在了可见性上。
TrustedTech 问了一个直接的问题:如果公司禁用 AI 工具、即便可能面临纪律处分,你会不会继续用。29% 的受访者说会。拆开看,决策者里 37%,下属里 19%。主要使用者对禁令的敏感度,只有被管理者的二分之一。同一份调研还给出一个更具时间指向的场景:如果雇主为控制成本而限制 AI 访问,35% 的人会转向个人未授权工具,决策者中比例升到 47%。成本压力驱动的许可削减,会恰好在掌握最敏感信息的层级上把合规用户转换成影子用户。
WalkMe 的数据从另一端印证了执行链条的错位。78% 的高管希望对影子 AI 使用进行纪律处分,而只有 21% 的员工说自己曾被告知过 AI 政策,34% 的员工根本不知道公司批准了哪些 AI 工具。一边是强烈的处罚意愿,另一边是政策没有到达。当处罚的意图落在不知情的人身上,而主要使用者位于执行链条之外,禁令不会改变行为,只会把行为推到看不见的地方。
还有一个更不容易被承认的原因:62% 的高管认为,相比 AI 用得不够的风险,影子 AI 的风险被高估了。这不是判断失误,这是激励结构在说话。AI 投入是当期可见的业绩,数据泄露是远期且不必然发生的成本。当考核只认前者,管理者对后者的定价就会系统性偏低。
三、代价落在信息网络的哪一层
把组织看成信息传递网络加利益分配网络,影子 AI 的损害位置就很清楚:它不在效率层,在数据边界层。
Okta 的调研给出了一组值得单独看的数字。在使用未授权 AI 工具的员工中,54% 曾向工具分享内部消息与邮件,45% 分享过 HR 相关信息,39% 分享过公司机密文档。这不是误操作能解释的比例,这是日常工作流。与此同时,58% 的高管表示过去一年组织经历过 AI 相关的安全事件或险情。
结构性的缺口在控制的不对称上。只有 34% 的组织对智能体劳动力施加与人类劳动力同等的安全控制。组织为一名新入职的实习生设置权限审批、离职回收、行为审计,却对一个每天读写内部消息、能跨系统取数的智能体不做同等约束。信息网络上权限最宽的一类节点,恰好是审计最薄弱的一类节点。
这里还有一层容易被忽略的信任成本。WalkMe 的调研中,只有 9% 的员工信任 AI 处理复杂的关键业务决策,高管是 61%;88% 的高管认为员工已经拥有足够的工具,只有 21% 的员工同意。同一份调研里,54% 的员工在过去 30 天至少有一次绕过 AI 工具、手动完成任务,33% 的人在那段时间完全没用 AI。员工每周因数字摩擦损失 7.9 小时,折合一年 51 个工作日,比 2025 年的 36 天上升了 42%。当官方通道既不好用又不能表达不满,绕开就是唯一剩下的反馈方式。
四、治理的对象是通道,不是工具
如果影子 AI 是激励结构的产物,治理就要改激励,而不是改禁令。四个动作按优先级排。
第一,把 AI 使用从风险项改写为能力项。只要被记录等于可能被扣分,绕开就是最优解。把 AI 协作写进绩效评价与能力模型,让使用量从一桩需要隐藏的事变成一件可以拿出来说的事,监控的成本才会从个人身上转移到组织身上。这一步做不到,后面三步都是空转。
第二,用分级替代一刀切。把场景分成三档:可自由使用的(公开信息检索、格式整理、初稿起草),需要留痕的(涉及内部数据的分析、对外材料的生成),禁止的(未脱敏的客户与员工数据、并购相关信息、监管报送)。禁令越是一刀切,被绕开的面积就越大,这是个已经被动数据验证过的判断。
第三,把 AI 能力供给从个人自费转向组织供给。TrustedTech 的调研里,只有 23% 的员工说自己的 AI 技能来自雇主培训,36% 靠自学,决策者中 78% 自信能有效使用 AI,下属中这个比例是 43%。能力分布的不均本身就是影子 AI 的温床:会用的人找不到合用的官方工具,不会用的人连自己在承担什么风险都不知道。
第四,把政策告知做成可验证的动作。发一封全员邮件不等于告知。WalkMe 的数据里,34% 的员工说不出公司批准了哪些工具,这个数字应该被当成一项指标来跟踪,而不是当成一次宣导的结束。
五、HR 该接的是哪一环
影子 AI 常被划给 IT 与安全部门,因为它们管工具与权限。但让理性人选择绕开的那套东西,不在工具侧,在激励侧,而激励侧的账本在 HR 手里。
HR 要接的具体是四项。把 AI 协作能力写进岗位说明与能力模型,让它成为可评价、可晋升的维度,而不是一条藏在合规文件里的禁止项。在绩效体系里区分「用 AI 产出结果」与「用 AI 掩盖判断」,前者该被奖励,后者该在复盘里被指出,这两件事现在被混为一谈,于是所有人都选择了不说。把 AI 技能培训从选修变成岗位前置条件,尤其是面向高暴露岗位。以及,把「员工能否说清公司批准了哪些 AI 工具」做成定期度量的指标,而不是一次性宣导。
有两个反模式需要点明。一个是把治理等同于采购,认为上线一套企业级工具并封掉其他入口就完成了治理。Okta 的数据摆在那里,90% 的高管对可见性有信心,52% 的员工在未审批使用,信心与实际之间的缺口不会因为采购而收窄。另一个是把影子 AI 当作道德问题来处理,于是走警示教育、签署承诺书、通报批评这条路。但数据说的是另一回事:77% 的受访者认为未授权 AI 工具存在真实的安全或数据隐私风险,知道风险的人照样在用。这不是认知缺口,是设计缺口。
回到两张网。组织在信息传递网络这一侧装满了监控,装在了使用率最低的那一层;在利益分配网络这一侧,把「用 AI」记成了个人风险,却没有把它记成绩效。第二张网决定了第一张网里的人怎么行动。只要这条账面关系不变,任何禁令都只是在把流量从看得见的管道赶到看不见的管道里去,而组织为名义上的合规付出的,是它本来最需要的东西:知道自己到底发生了什么。
参考信源
- 【决策者 65% / 下属 31% / C 级 73% / 入门级 36% 使用未授权 AI;动机 29% 可及性、28% 更高效、24% 担心影响职业、23% 担心能力质疑、23% 担心被监控;禁用后 37% 决策者仍会用(下属 19%);限制访问后 35% 转向个人工具(决策者 47%);56% 决策者担心影子 AI、42% 认为被监控;23% 员工 AI 技能来自雇主培训、36% 自学;78% 决策者自信 vs 43% 下属;77% 认为未授权工具有真实风险】:TrustedTech 与 Censuswide《Shadow AI in the Workplace》,2026 年 3 月 19 日至 24 日,2,001 名英国与美国全职及兼职员工。
- 【48% 整体使用率为抽样产物,按真实职级结构加权接近 31%;TrustedTech 为 Microsoft 授权经销商并销售 Copilot 就绪度评估,存在厂商利益关联】:Cyber Insurance News 于 2026 年对 TrustedTech 调研的独立复核。
- 【90% 高管对 AI 工具可见性有信心、95% 相信员工负责任使用、52% 员工未经审批使用;58% 高管过去一年经历 AI 安全事件或险情;未授权使用者中 54% 分享内部消息与邮件、45% 分享 HR 相关信息、39% 分享机密文档;65% 高管认为政策非常清晰 vs 57% 知识工作者认为不清晰或不存在;34% 组织对智能体施加同等安全控制;92% 高管称智能体已广泛或适度使用;64% 知识工作者每天至少用一次 AI】:Okta 委托 Apprize360《AI Agents at Work 2026: Securing the agentic enterprise》,292 名高管与 492 名知识工作者,7 个国家,十余个行业。
- 【45% 员工过去 30 天使用未授权 AI 产品、36% 曾处理机密数据;78% 高管希望纪律处分 vs 21% 员工被告知过 AI 政策、34% 不知批准清单;62% 高管认为影子 AI 风险被高估;54% 员工至少一次绕过 AI 手动完成、33% 期间完全未用 AI;9% 员工 vs 61% 高管信任 AI 处理复杂决策;88% 高管 vs 21% 员工认为工具够用;每周损失 7.9 小时、一年 51 个工作日、较 2025 年 36 天上升 42%】:WalkMe《State of Digital Adoption 2026》,3,750 名高管与员工(1,700 名高管、2,050 名办公室与混合办公员工),14 个国家,员工规模 1,000 人以上企业。
关注公众号,获取 AI 时代 HR 变革一手分析